

 Zaloguj się




 Dzieje się!


 Udostępnij przez e-mail
Krzysztof Gawkowski zapowiada zmiany w doktrynie cyberbezpieczeństwa. „Będzie wskazywać palcem firmy, które się nie zabezpieczyły”
Wicepremier Krzysztof Gawkowski zapowiada zmianę w doktrynie cyberbezpieczeństwa. Jego zdaniem obecne przepisy zawiodły. „Teraz będziemy wam pomagać, ale też będziemy wskazywać palcem firmy, które się nie zabezpieczyły” – mówi.
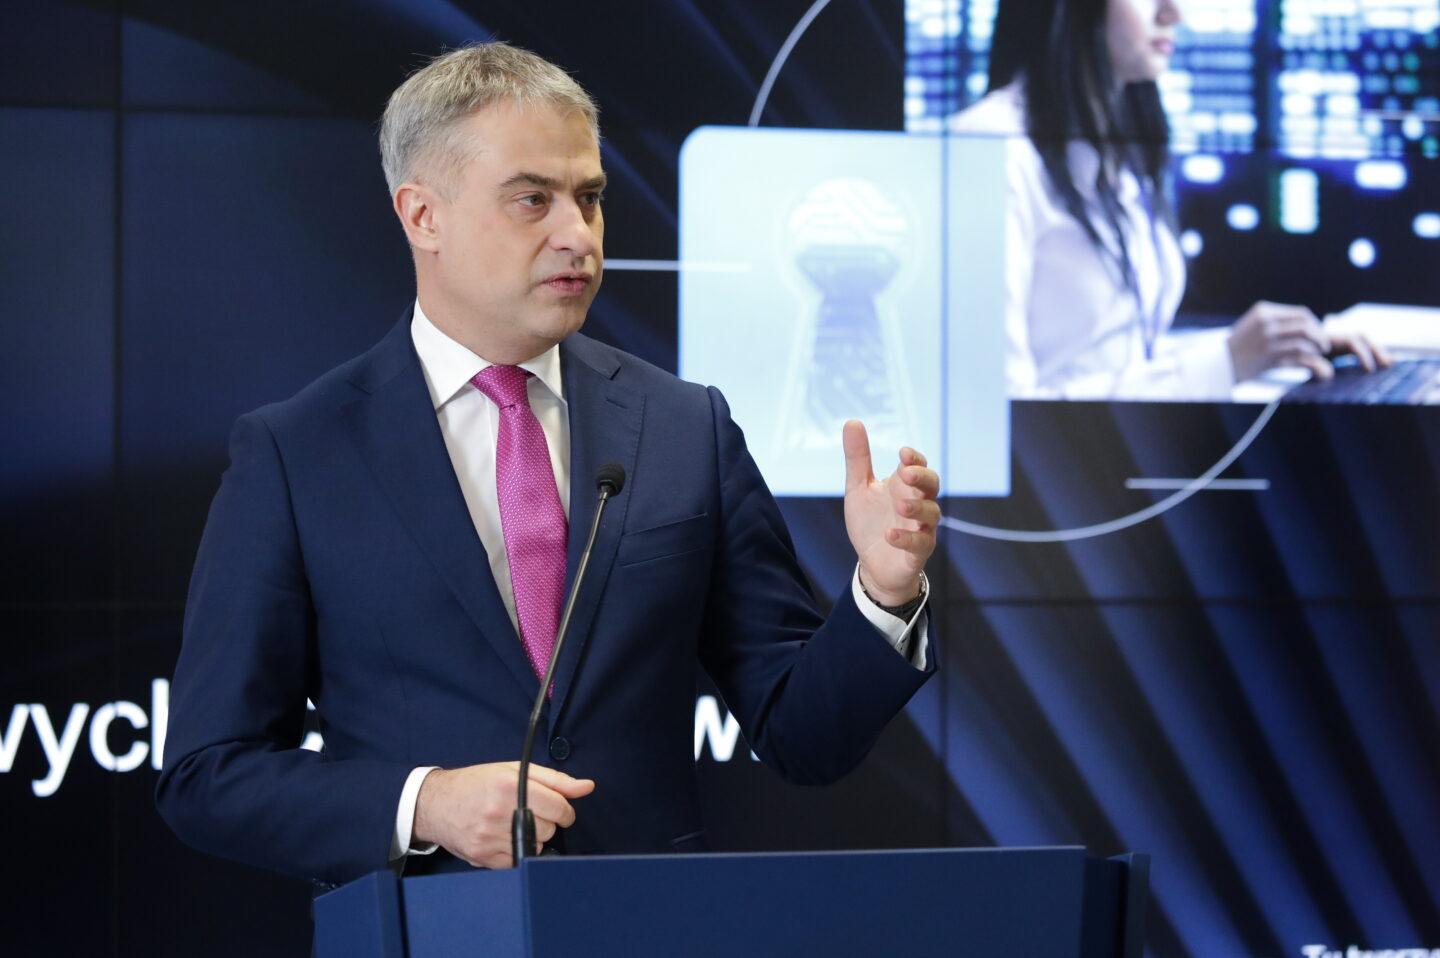
W obliczu nasilenia się ataków hakerskich i wycieków danych wicepremier Krzysztof Gawkowski chce zmian w doktrynie państwa. Jak dotąd administracja oferowała firmom dofinansowanie i publikowała rekomendacje.
– Ta doktryna się nie sprawdziła, bo polskie firmy za cenę zaniedbań nie inwestowały w swoje cyberbezpieczeństwo – ogłosił podczas Cyber24 Days.
Jego zdaniem potrzebne są bardziej stanowcze kroki.
– Nowa doktryna będzie taka: będziemy wam pomagać i będziemy wskazywać palcem firmy, które się nie zabezpieczyły. Będziemy przekazywać opinii publicznej informacje o tym, kto jest winien incydentów. Będziemy nazywać sprawy po imieniu. Przed atakiem, przed sytuacją krytyczną, będziemy pokazywać, jak bardzo polski rynek, w każdym obszarze państwa, od sportu i rolnictwa przez wsparcie administracyjne po sektor medyczny, nie zabezpieczył swoich klientów – ogłosił Krzysztof Gawkowski.
„Rynek energii przejdzie pełną profesjonalizację"
Zmiana ma być szczególnie ważna w sektorze energetycznym, stąd współpraca Ministerstwa Energii i Ministerstwa Cyfryzacji.
– Wszystkie podmioty funkcjonujące na rynku energii, zarówno spółki Skarbu Państwa, jak i podmioty prywatne, muszą przejść pełną profesjonalizację w zakresie bezpieczeństwa cyfrowego – mówił minister energii Miłosz Motyka.
Jak tłumaczył, jeden dzień blackoutu może przynieść polskiej gospodarce co najmniej 40 mld zł strat.
– Nie będziemy tolerować zaniedbań [...] One mogą kosztować miliardy złotych, ale gorzej, jeśli będą kosztowały ludzkie życie przez brak możliwości funkcjonowania szpitali i kluczowych placówek z punktu widzenia życia i zdrowia – mówił.
Ataki skutkują wyciekiem danych milionów Polaków
Pod koniec sierpnia dane 19 mln Polaków wyciekły z systemów firmy MyDr. Pod koniec września media informowały o wycieku danych z aplikacji Medyc firmy Qbusoft, którego skala obejmuje najprawdopodobniej 5 mln osób. W ostatnich tygodniach doszło też do naruszenia danych w firmie Enel-Med, ale nie tylko – ofiarą ataku padła także Fakturownia.
Tymczasem pod koniec grudnia 2025 r. doszło do serii skoordynowanych ataków na sektor energetyczny. Według CERT Polska istniało wówczas realne ryzyko przerwania ciągłości dostaw ciepła dla pół miliona odbiorców.
Źródło: PAP