

 Zaloguj się




 Dzieje się!

EFNI 2026

Jak chronić krytyczną infrastrukturę? Scenariusze, współpraca i edukacja
Ochrona infrastruktury krytycznej zaczyna się od scenariuszy. Skala incydentów cybernetycznych ze wschodu oraz doświadczenia Ukrainy pokazują, że na ryzyko towarzyszące atakom na sieć telekomunikacyjną należy patrzeć dużo szerzej niż przez pryzmat sektora łączności.


Z tego artykułu dowiesz się…
- Jak doświadczenia z geopolitycznych kryzysów wpływają na architekturę i ochronę infrastruktury telekomunikacyjnej.
- Co stanowi najsłabsze ogniwo w utrzymaniu ciągłości łączności.
- Jak wygląda szkolenie kadr zarządzających firmami symulujące cyberwłamania.
Audio generowane przez AI. Może zawierać błędy.
Bez dostępu do internetu nie da się pracować. Niby oczywiste, ale przekonujemy się o tym wtedy, gdy sygnał nagle znika. Awaria internetu potrafi sparaliżować handel, bankowość, pracę urzędów. Wojna za naszą wschodnią granicą pokazała, że sprawny przesył danych może decydować o możliwościach operacyjnych wojska i przetrwaniu całej gospodarki.
Tradycyjny model budowania sieci opierał się na centralizacji. Zarządzanie skupiano w jednym punkcie, co w czasach przed pojawieniem się internetu, umożliwiało skuteczniejszą kontrolę nad działaniem sieci.
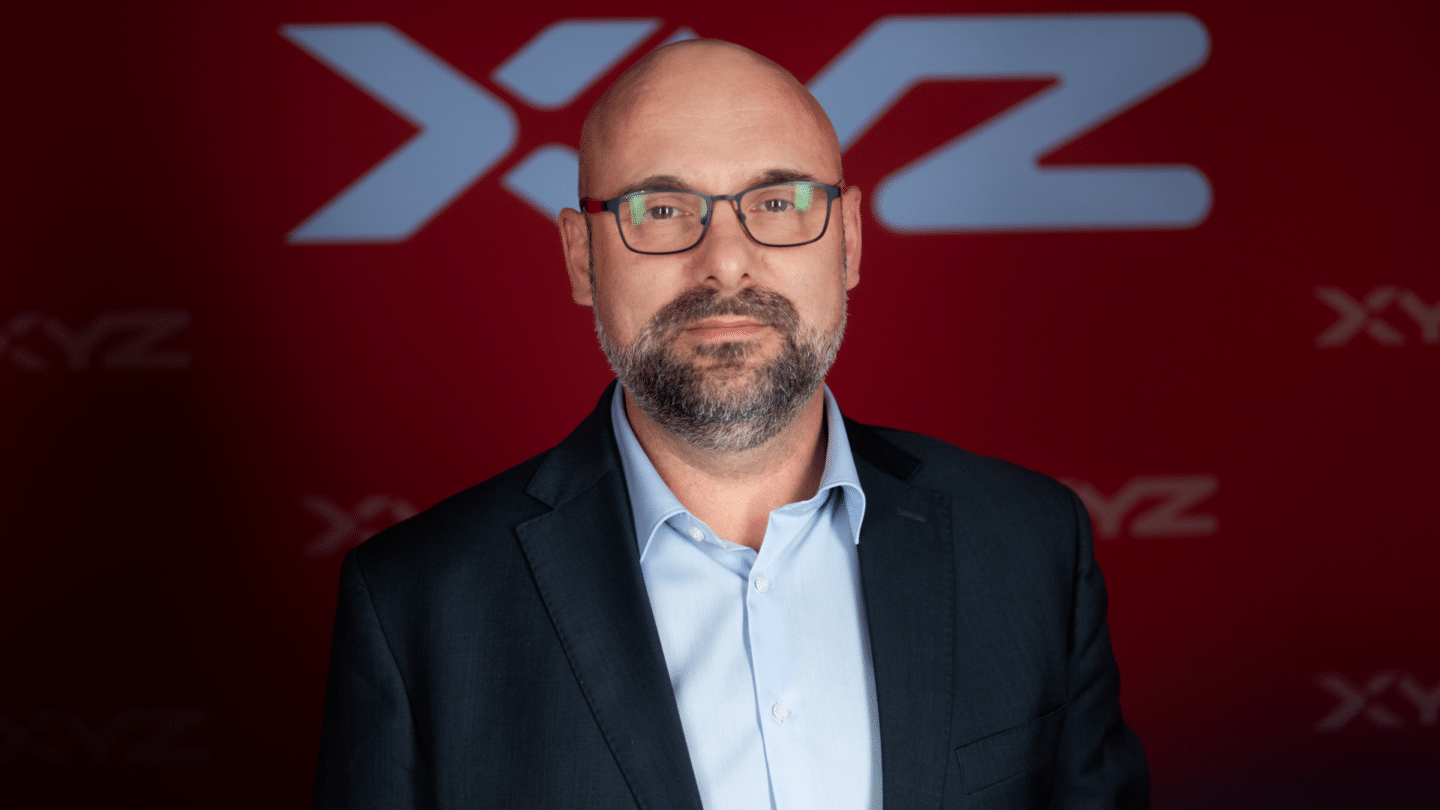
– Współczesna architektura telekomunikacyjna wygląda inaczej – węzły są rozproszone geograficznie, aby uszkodzenie pojedynczego elementu nie paraliżowało całego kraju – wyjaśnia Tomasz Sawko, dyrektor sektora klientów strategicznych, obronności i bezpieczeństwa w Orange Polska.
Przy projektowaniu nowych instalacji operatorzy stosują zasadę Resilience by Design, wprowadzając zapasowe łącza i automatyczne przekierowania ruchu. Tomasz Sawko mówi jednak wprost: „W warunkach skrajnego kryzysu nikt nie zagwarantuje pełnego komfortu konsumentom. Celem nadrzędnym jest utrzymanie priorytetowych usług dla sztabów ratunkowych i wojska”.
Dzisiaj największym zagrożeniem dla infrastruktury nie jest pojedynczy punkt ataku, lecz zmasowane uderzenie w cyfrowe systemy i fizyczną sieć zasilania.
– Dzisiaj największym zagrożeniem dla infrastruktury nie jest pojedynczy punkt ataku, lecz zmasowane uderzenie w cyfrowe systemy i fizyczną sieć zasilania. Nawet najlepsze zasilanie awaryjne czy generatory nie pomogą, jeśli nie stanie za tym sprawna logistyka i służby gotowe dojechać na miejsce np. z paliwem do tych generatorów, gdy teren zostanie odcięty lub zalany – wyjaśnia Tomasz Sawko.
Dobre zaplecze w Polsce i napowietrzne słabości
Zdaniem dyrektora w Orange polska sieć światłowodowa i mobilna prezentuje bardzo wysoki poziom na tle reszty Europy. Operatorzy zakończyli niedawno proces wyłączania przestarzałego standardu 3G, przeznaczając odzyskane częstotliwości na rozwój technologii LTE, rozwijają także szybkie sieci 5G. Szczególny nacisk położono na wschodnie rejony kraju – sytuacja geopolityczna wymusza zagęszczenie stacji bazowych w tamtym rejonie. Najsłabszy punkt całej układanki leży jednak poza strukturą samych łącz.
Niestety, żeby zakłócić łączność, wcale nie trzeba ataku na same nadajniki czy światłowody, bo one są dobrze zabezpieczone. Dużo łatwiej zniszczyć napowietrzną linię wysokiego napięcia, z której pobieramy prąd do zasilania naszych urządzeń.
– Niestety, żeby zakłócić łączność, wcale nie trzeba ataku na same nadajniki czy światłowody, bo one są dobrze zabezpieczone. Dużo łatwiej zniszczyć napowietrzną linię wysokiego napięcia, z której pobieramy prąd do zasilania naszych urządzeń. Dlatego tak istotne są inwestycje w odporność sieci energetycznej. Współdziałanie operatorów z państwem jest tu kluczowe –zauważa Tomasz Sawko.
Test stresu dla zarządów i cyfrowa higiena obywateli
Świadomość cyfrowych zagrożeń u polskich operatorów telekomunikacyjnych jest zdaniem Tomasza Sawki bardzo duża. Orange stara się przy tym edukować konsumentów w zakresie higieny cyfrowej, podobnie jak robi to sektor bankowy. Edukacja trafia też do przedsiębiorców.
– W naszym Centrum Doświadczeń Cyberbezpieczeństwa zapraszamy zarządy firm do specjalnego pokoju treningowego, aby na własnej skórze poczuły realny atak cyfrowy. Reakcja jest niemal zawsze taka sama: menedżerowie wychodzą wstrząśnięci. Gdy widzą, jak z każdą godziną blokady tracą miliony, uświadamiają sobie, że profilaktyka jest tańsza niż leczenie – podsumowuje dyrektor w Orange Polska.

Główne wnioski
- Ochrona infrastruktury telekomunikacyjnej wymaga scenariuszy uwzględniających odporność całej gospodarki. Współczesna architektura opiera się na rozproszonych węzłach i zasadzie Resilience by Design. Największym wyzwaniem są zmasowane ataki cyfrowe połączone z zakłóceniami zasilania.
- Polska sieć światłowodowa i mobilna znajduje się w czołówce europejskiej. Najsłabszym ogniwem pozostają jednak napowietrzne linie energetyczne, których uszkodzenie odcina zasilanie urządzeń telekomunikacyjnych. Skuteczna ochrona wymaga ścisłego współdziałania operatorów z państwem oraz sprawnej logistyki.
- Wysoki poziom zagrożeń wymusza stałą edukację konsumentów z zakresu higieny cyfrowej oraz budowanie świadomości wśród zarządów firm. Treningi w warunkach symulowanego ataku cyfrowego uświadamiają menedżerom, że profilaktyka i inwestycje w ochronę są znacznie tańsze niż pokrywanie strat z cyberwłamań.
Artykuł powstał na zlecenie Orange Polska.
