

 Zaloguj się




 Dzieje się!


Wyścig z czasem i AI. Jak instytucje finansowe sprawdzają cyberodporność w praktyce
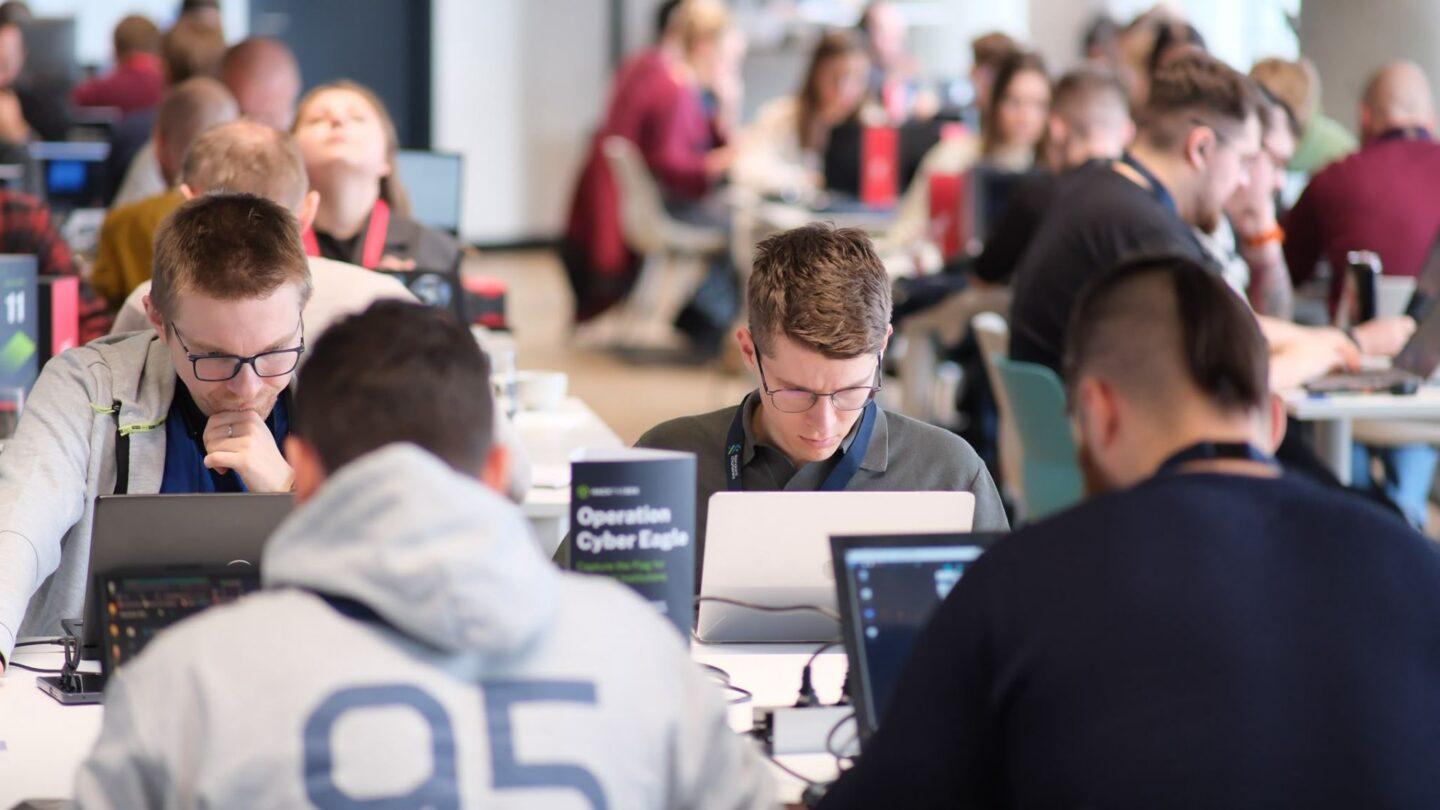
Przez osiem godzin 12 zespołów rywalizowało w Warszawie z czasem, rozpracowując scenariusze cyberataków w ramach hackathonu Operation Cyber Eagle. Celem zawodów było przetestowanie odporności sektora finansowego na incydenty oraz weryfikacja procedur bezpieczeństwa.


Z tego artykułu dowiesz się…
- Jak hackathon Operation Cyber Eagle pozwolił bankom i instytucjom finansowym przetestować reakcję na symulowane cyberataki w bezpiecznym środowisku.
- W jaki sposób sztuczna inteligencja zmienia tempo i skalę cyberzagrożeń oraz jak mogą wykorzystywać ją zespoły odpowiedzialne za obronę.
- Dlaczego wspólne ćwiczenia zespołów ofensywnych i defensywnych oraz wymiana doświadczeń między instytucjami są ważne dla cyberodporności sektora finansowego.
Audio generowane przez AI. Może zawierać błędy.
Zawody hackathonowe typu Capture The Flag (CTF) polegają na testowaniu i przełamywaniu zabezpieczeń przygotowanych środowisk informatycznych i odnajdywaniu ukrytych ciągów znaków, czyli tzw. flag. W środowisku testowym flaga to unikatowy kod potwierdzający, że zespół zidentyfikował podatność, przejął kontrolę nad maszyną lub wydobył zabezpieczone dane. Aby ją zdobyć, uczestnicy muszą przeprowadzić analizę techniczną: zbadać architekturę aplikacji, wykryć lukę w kodzie i ominąć mechanizmy uwierzytelniania.
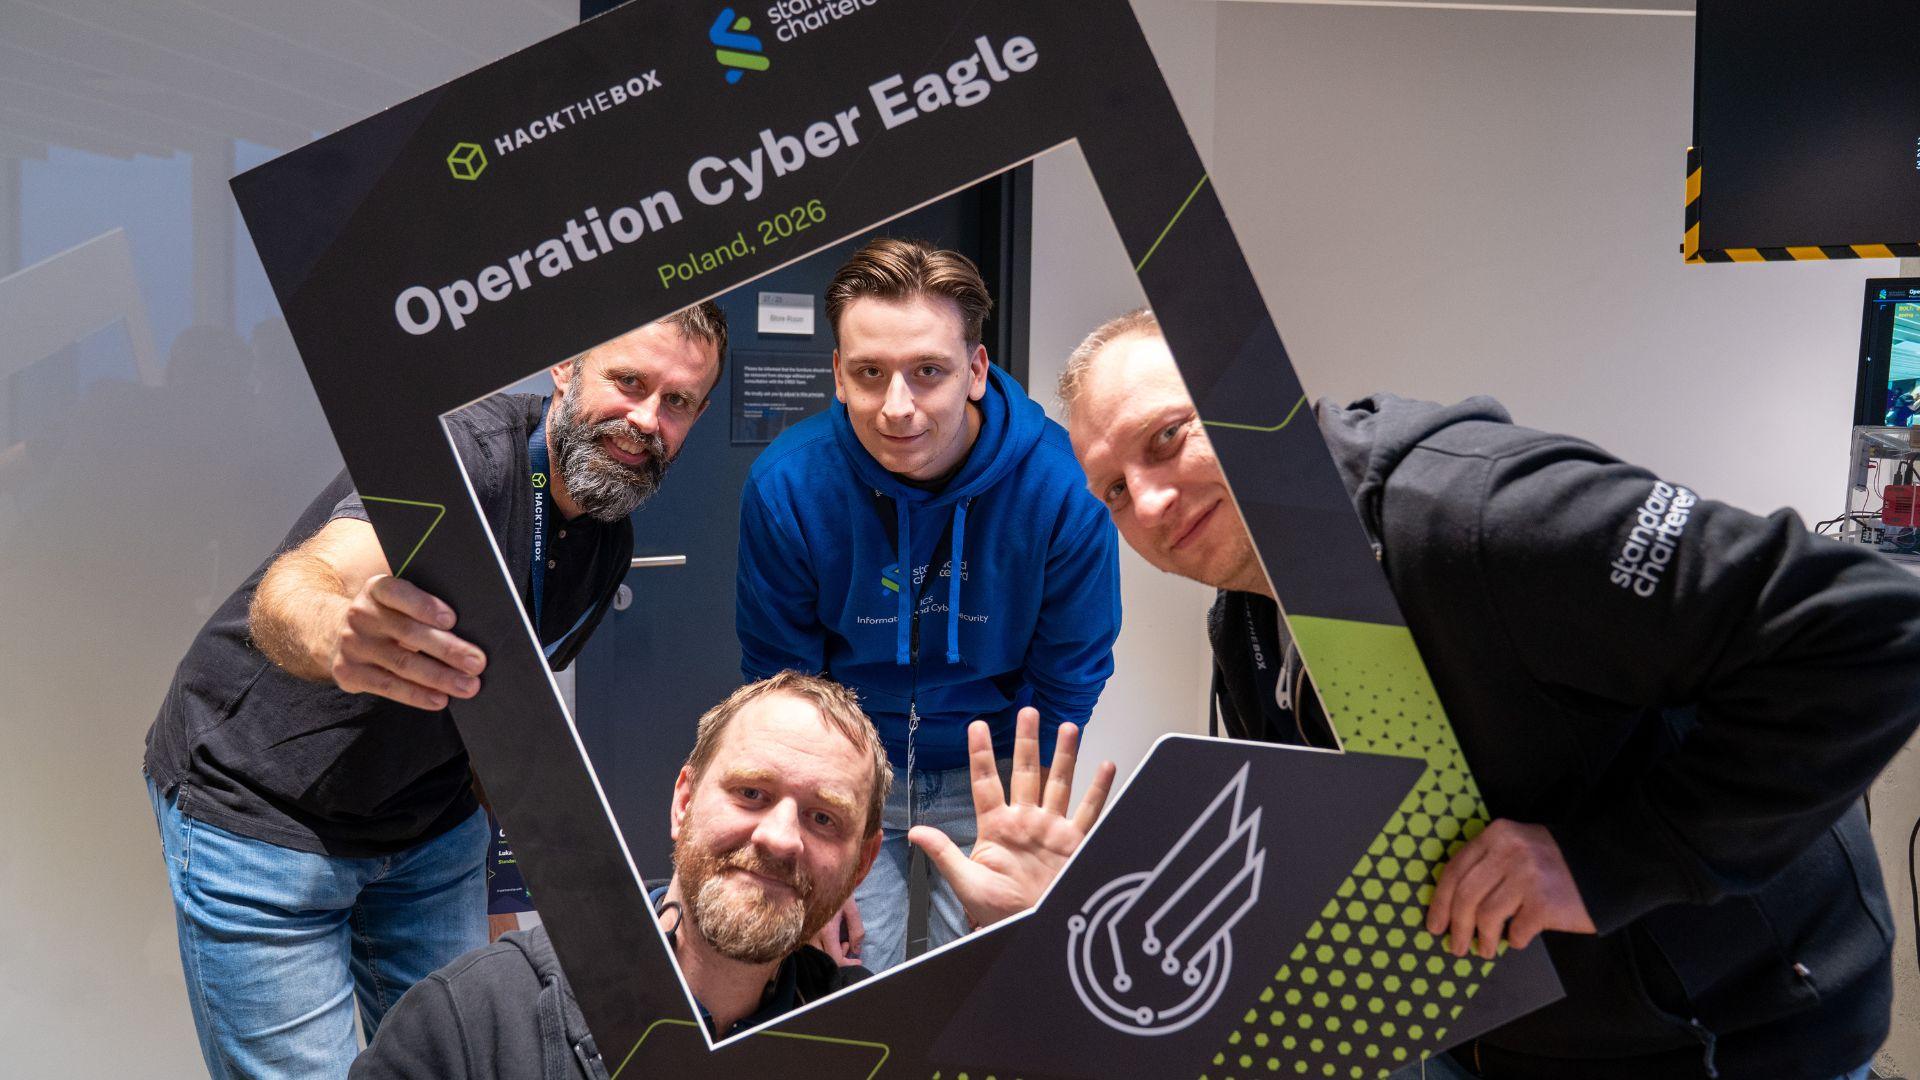
Wydarzenie zorganizowała firma Hack The Box we współpracy ze Standard Chartered Poland. Przygotowane zadania odtworzyły scenariusze spotykane w incydentach bezpieczeństwa. Uczestnicy musieli m.in. przechwycić transmisję satelitarną, przeanalizować protokoły sterowników przemysłowych (ICS), wydobyć dane ze szpitalnej bazy danych, w której doszło do ich wycieku oraz wykryć podatności w oprogramowaniu drona sterowanego w symulacji VR.
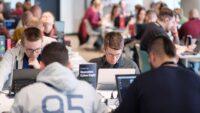
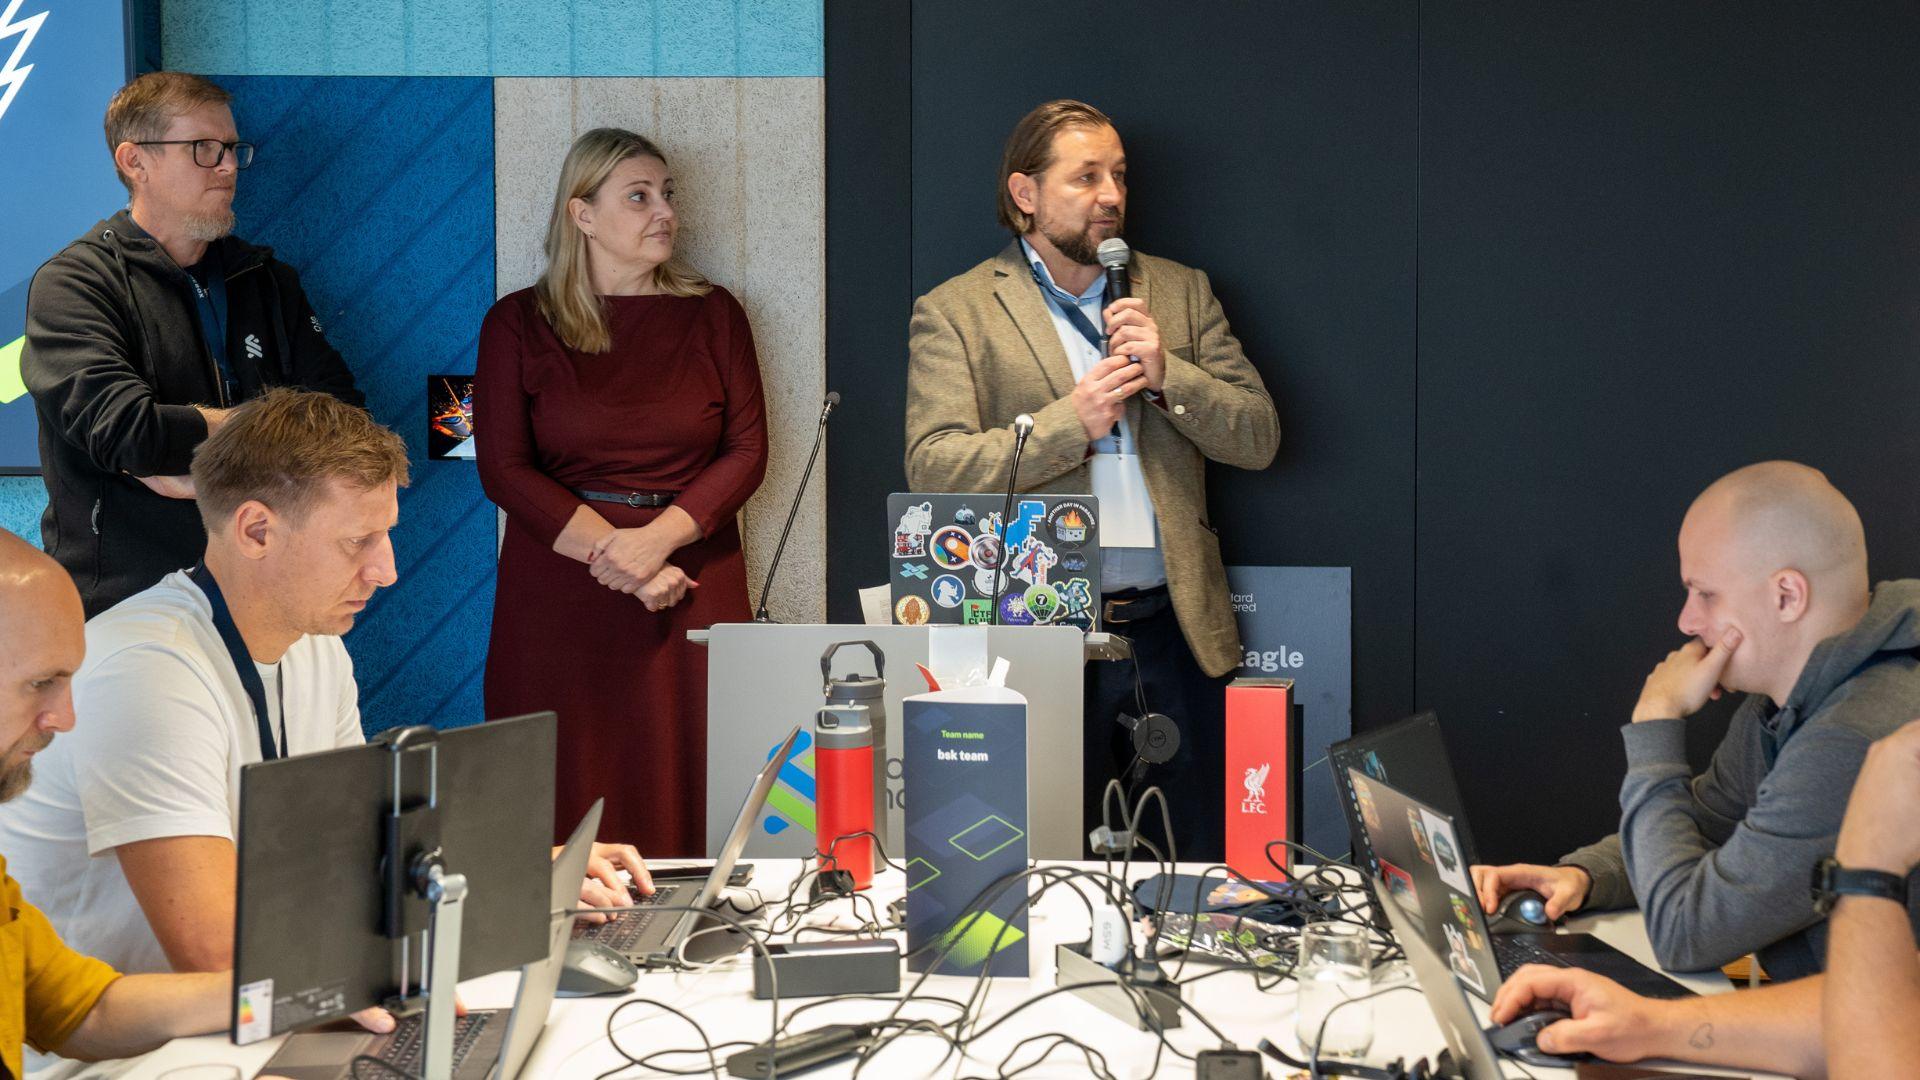
W rywalizacji wzięło udział 12 czteroosobowych zespołów z polskich banków i innych instytucji finansowych. Przy wspólnych stołach usiedli specjaliści defensywy (blue team), którzy na co dzień monitorują ruch sieciowy i odpierają incydenty, oraz analitycy ofensywni (red team), którzy przeprowadzają kontrolowane próby włamań.
Rywalizacja w warszawskim biurze Standard Chartered pozwoliła sprawdzić procedury pod presją czasu, ale bez ryzyka dla działających systemów bankowych i danych klientów. Odtwarzając złożone, wieloetapowe scenariusze ataków w kontrolowanym środowisku, zespoły ćwiczyły podejmowanie decyzji, współpracę oraz umiejętności techniczne niezbędne do reakcji na rzeczywisty incydent.
Skokowa skala ataków
Dla sektora bankowego, opierającego się na zaufaniu publicznym i ścisłych regulacjach prawnych, zagrożeniem stało się tempo przeprowadzania ataków.
– Skrócenie czasu ataku z dni czy godzin do sekund sprawia, że model oparty wyłącznie na reakcji na alerty przestaje mieć rację bytu. Zanim człowiek zrozumie, co się wydarzyło, atakujący może być dziesięć kroków dalej. Zmienia się profil ryzyka – prewencja i higiena cyfrowa stały się kluczowe – mówi Przemysław Jaroszewski, dyrektor Cyber Defence Center w Standard Chartered.
Ekspert dodaje, że starcie między instytucjami finansowymi a cyberprzestępcami jest nierówne.
– Atakujący może pozwolić sobie na nieskończenie wiele błędów – jego agent AI spróbuje kolejny raz. Broniący nie może pomylić się ani razu, bo doprowadzi do strat biznesowych. W instytucjach finansowych musimy dbać o stabilność systemu i bezpieczeństwo środków klientów. Dlatego tego typu zawody pozwalają sprawdzić taktyczne zdolności szybkiej analizy w bezpiecznym otoczeniu – mówi Przemysław Jaroszewski.
Przewagę atakującym daje także brak ograniczeń formalnych. Podczas gdy banki podlegają ścisłym wymogom prawnym, przestępcy adaptują nowe algorytmy bez żadnych barier.
Na sztuczną inteligencję patrzymy w dwóch obszarach: jako na narzędzie wspierające obronę oraz jako na system wymagający ochrony. Z jednej strony wykorzystujemy AI i budowanych na jej bazie agentów do wzmacniania naszego bezpieczeństwa. Z drugiej strony musimy zabezpieczać same systemy sztucznej inteligencji działające w organizacji, aby przetwarzane przez nie informacje nie wypływały na zewnątrz.
– Na sztuczną inteligencję patrzymy w dwóch obszarach: jako na narzędzie wspierające obronę oraz jako na system wymagający ochrony. Z jednej strony wykorzystujemy AI i budowanych na jej bazie agentów do wzmacniania naszego bezpieczeństwa. Z drugiej strony musimy zabezpieczać same systemy sztucznej inteligencji działające w organizacji, aby przetwarzane przez nie informacje nie wypływały na zewnątrz – mówi Jakub Olszewski, Delivery Lead Cyber Knowledge Hub, People Security Team w Standard Chartered.
Asymetria sztucznej inteligencji
Wpływ automatyzacji na dynamikę zagrożeń potwierdzają twórcy turniejowej platformy cyberbezpieczeństwa z Hack The Box.
– Sztuczna inteligencja zmienia zarówno tempo, jak i skalę działań w cyberprzestrzeni. Atakujący mogą znacznie szybciej niż dotychczas automatyzować zbieranie informacji, wykrywanie podatności oraz przeprowadzanie ataków, co znacząco skraca czas, jaki zespoły obronne mają na zrozumienie zagrożenia i odpowiednią reakcję. Dla zespołów ds. cyberbezpieczeństwa AI stanowi szansę na przyspieszenie ich własnych działań, jednak przewaga nadal zależy od wiedzy, doświadczenia i trafnej oceny osób, które nią kierują – mówi Nikos Fountas, Chief Operating Officer w Hack The Box.
Dodaje, że rosnąca automatyzacja nie oznacza wyeliminowania roli analityka.
– W miarę jak agenci AI przejmują coraz więcej zadań związanych z cyberbezpieczeństwem, zmienia się również rola specjalistów. Coraz częściej ich zadaniem jest kierowanie działaniami AI, weryfikowanie ich i krytyczna ocena, zamiast samodzielnego wykonywania każdego etapu pracy. Największą wartość daje połączenie szybkości sztucznej inteligencji z wiedzą kontekstową, doświadczeniem i oceną doświadczonych ekspertów ds. cyberbezpieczeństwa – mówi Nikos Fountas.
Praktyka zamiast teorii
Rosnąca liczba ataków i tempo ich przeprowadzania sprawiają, że tradycyjne formy podnoszenia kwalifikacji przestają być skuteczne. Rosnąca złożoność cyberataków zwiększa potrzebę praktycznego i nieustannego rozwijania kompetencji.
– Tempo zmian w cyberprzestrzeni jest dziś zbyt szybkie, aby zespoły mogły rozwijać swoje kompetencje w oderwaniu od siebie. Specjaliści zajmujący się ofensywnym cyberbezpieczeństwem muszą rozumieć sposób myślenia zespołów obronnych, z kolei obrońcy zyskują dzięki lepszemu poznaniu tego, jak ataki przebiegają w praktyce.
Jednocześnie obie strony muszą coraz lepiej wiedzieć, jak efektywnie współpracować ze sztuczną inteligencją. Dlatego kładziemy coraz większy nacisk na realistyczne ćwiczenia, podczas których zespoły mogą przećwiczyć pełny cykl ataku i obrony, podejmować decyzje pod presją oraz sprawdzać, w których obszarach AI przyspiesza pracę, a gdzie nadal kluczowe pozostają wiedza, doświadczenie i ocena człowieka – mówi Nikos Fountas.
Wewnętrzne programy szkoleniowe w bankach mają jednak swoje ograniczenia – eksperci najszybciej rozwijają kompetencje, gdy mogą skonfrontować swoje metody z innymi zespołami z branży. Jak wskazuje Jakub Olszewski, w sektorze finansowym bezpośrednia dyskusja o architekturze sieci jest niemożliwa ze względów bezpieczeństwa, dlatego wirtualne zawody prowadzone na serwerach testowych i w środowiskach laboratoryjnych stanowią doskonałe rozwiązanie
– Bardzo dużo inwestujemy w rozwój ludzi, ale mimo wszystko najwięcej uczy wymiana doświadczeń z innymi organizacjami. Zwykłe spotkanie przy stole i rozmowa o tym, jak chronimy własne zasoby, jest niemożliwa, bo banki ze względów bezpieczeństwa nie mogą rozmawiać o detalach systemów produkcyjnych. Tego typu zawody rozwiązują ten problem: dają bezpieczną przestrzeń, w której zespoły mierzą się z tymi samymi wyzwaniami, a po ich zakończeniu mogą otwarcie omówić swoje taktyki i podzielić się wiedzą, jak rozwiązały poszczególne problemy – mówi Jakub Olszewski.
Shelby Heard, VP Enterprise Growth & Cyber Strategy w Hack The Box, wskazuje, że dzielenie się doświadczeniami jest celem ich działalności, dlatego uczestnicy działają w warunkach wiernie przypominających prawdziwe zagrożenia.
Kiedy analizujemy głośne incydenty na świecie, okazuje się, że niemal zawsze opierają się one na powtarzalnych taktykach. Rozkładamy te schematy na czynniki pierwsze i przekształcamy w praktyczne scenariusze treningowe. Bez takiego środowiska specjaliści musieliby ćwiczyć bezpośrednio na działającej infrastrukturze banku, a w nieustannym strachu przed spowodowaniem awarii trudno o skuteczną naukę.
Nie tylko dla programistów
– Kiedy analizujemy głośne incydenty na świecie, okazuje się, że niemal zawsze opierają się one na powtarzalnych taktykach. Rozkładamy te schematy na czynniki pierwsze i przekształcamy w praktyczne scenariusze treningowe. Bez takiego środowiska specjaliści musieliby ćwiczyć bezpośrednio na działającej infrastrukturze banku, a w nieustannym strachu przed spowodowaniem awarii trudno o skuteczną naukę – mówi Shelby Heard.
Cyberbezpieczeństwo, wbrew stereotypowi to nie tylko praca dla programistów.
– W tej branży liczy się przede wszystkim dociekliwość. Wachlarz ról jest bardzo szeroki: pracują u nas inżynierowie, ale też psychologowie badający socjotechnikę, czyli próby manipulowania pracownikami. Dostęp do takich specjalistów oraz uczelni przygotowujących ekspertów z zakresu zwalczania przestępczości finansowej zdecydował zresztą o ulokowaniu technologicznego hubu Standard Chartered w Polsce – mówi Jakub Olszewski.
Na ten sam aspekt zwracają uwagę twórcy platformy, wskazując na globalny deficyt kadr w sektorze technologicznym.
– Platformy do praktycznych ćwiczeń otwierają dostęp do branży, w której na całym świecie brakuje milionów wykwalifikowanych pracowników. Jeszcze kilkanaście lat temu na uczelniach w zasadzie nie było kierunków dedykowanych cyberbezpieczeństwu. Dzięki takim wyzwaniom każdy, nawet bez formalnego wykształcenia technicznego, może sprawdzić swoje predyspozycje. O sukcesie w tym zawodzie nie decyduje dyplom, lecz determinacja, pasja i dociekliwość – mówi Shelby Heard.
Ekspertka zwraca przy tym uwagę na silną pozycję polskich kadr oraz strukturę warszawskich zespołów.
– Chcemy zrozumieć, jak wygląda wysoki poziom kompetencji i skuteczności w cyberbezpieczeństwie w różnych zespołach, branżach i na różnych rynkach. Polska dysponuje wybitnymi specjalistami w tej dziedzinie, co regularnie potwierdzają wyniki globalnych wydarzeń, które organizujemy. Bardzo cieszy również to, że podczas warszawskich zawodów zobaczyliśmy w zespołach wyraźnie więcej kobiet niż na podobnych wydarzeniach w innych częściach Europy – dodaje Shelby Heard.
Osiem godzin hackowania
Zwycięzcą zawodów została drużyna Fire Salamanders, która najlepiej poradziła sobie z presją czasu.
– Zadania nie były przeznaczone dla początkujących. Zostały przygotowane dla osób pracujących w zawodzie, tak aby wymagały sporego wysiłku technicznego. Pierwsze miejsce w tak silnej stawce bankowej daje ogromną satysfakcję – mówi dr Iwona Polak z zespołu Fire Salamanders.
Kluczem do wygranej okazał się precyzyjny podział obowiązków.
– Na początku każdy z nas zajął się inną kategorią zadań, aby nie powielać pracy. Dopiero w późniejszej fazie, przy największych problemach, zaczęliśmy analizować scenariusze wspólnie i łączyć wnioski – mówi dr Iwona Polak.
Drugie miejsce wywalczyła reprezentacja gospodarzy – drużyna Standard Nerdz ze Standard Chartered, która zwróciła uwagę na skokowy wzrost liczby wyzwań.
– Większość zadań była bardzo trudna, a kategorie Hard i Insane dobrze odzwierciedlały ich poziom. Pierwszym zaskoczeniem była sama liczba zadań – naprawdę duża jak na standard takich zawodów i ram czasowych. Jeszcze dwa lata temu na ośmiogodzinne zawody dla czteroosobowych zespołów górnym limitem było 12 do 20 zadań. Teraz kiedy wszyscy mogą wspierać się sztuczną inteligencją, trzeba było się przeskalować do 60-80. Okazało się to dobrą strategią, żeby wymusić na ludziach przemyślane działania – mówi Tomasz Bukowski ze Standard Chartered, członek zespołu Standard Nerdz.
Nie tylko analiza
Wśród przygotowanych scenariuszy znalazły się także zadania wykraczające poza standardową analizę kodu.
– Jeśli chodzi o konkretne zadania, bardzo ciekawa była konieczność polatania dronem w wirtualnej rzeczywistości. To był naprawdę ciekawy smaczek – dodaje Tomasz Bukowski.
Podium zamknęła drużyna EBP, której członkowie podkreślali, że największym wyzwaniem było utrzymanie pełnej koncentracji przez osiem godzin trwania hackathonu.
– Część zadań w kategorii Insane wymagała wykonania nawet 70 kroków, aby zdobyć flagę. Zmierzyliśmy się też z kategoriami takimi jak blockchain czy AI, z którymi rzadziej stykamy się w codziennej pracy bankowej – mówi Dawid Machala z drużyny EBP.
Dla uczestników najcenniejszy jest etap, który dopiero będzie miał miejsce.
– Największą wartością turnieju jest analiza rozwiązań po zakończeniu zawodów. Podczas podsumowania okazuje się często, że do celu prowadziły znacznie prostsze ścieżki niż te, które mozolnie budowaliśmy. To bezpośrednia nauka, którą zabiera się do codziennej pracy – mówi Dawid Machala.

Główne wnioski
- Sztuczna inteligencja przyspiesza działania cyberprzestępców i skraca czas na reakcję. Automatyzacja ułatwia rozpoznawanie podatności i przeprowadzanie ataków, dlatego instytucje finansowe muszą rozwijać prewencję, a nie polegać wyłącznie na reagowaniu na alerty.
- AI wspiera zarówno atakujących, jak i obrońców, ale nie zastępuje ekspertów. Może przyspieszać analizę zagrożeń i wykonywanie zadań, jednak wymaga nadzoru, weryfikacji wyników i oceny człowieka. Banki muszą też chronić własne systemy AI oraz przetwarzane przez nie dane.
- Cyberodporność wymaga regularnych ćwiczeń w warunkach zbliżonych do rzeczywistych. Hackathony pozwalają sprawdzić umiejętności techniczne, współpracę i podejmowanie decyzji pod presją, bez narażania działających systemów i danych klientów.
Artykuł powstał na zlecenie Standard Chartered
