

 Zaloguj się




 Dzieje się!


 Udostępnij przez e-mail
Cyberataki na markety w Europie. Hakerzy wyłączyli sklepowe lodówki
Dziesiątki supermarketów w całej Europie padły ofiarą ataku hakerskiego. Metoda była podobna do tej zastosowanej wcześniej we Francji. Cyberprzestępcy albo zdalnie wyłączyli sklepowe lodówki, albo ustawili ich temperaturę na 50 stopni Celsjusza. To spowodowało straty sięgające milionów euro.
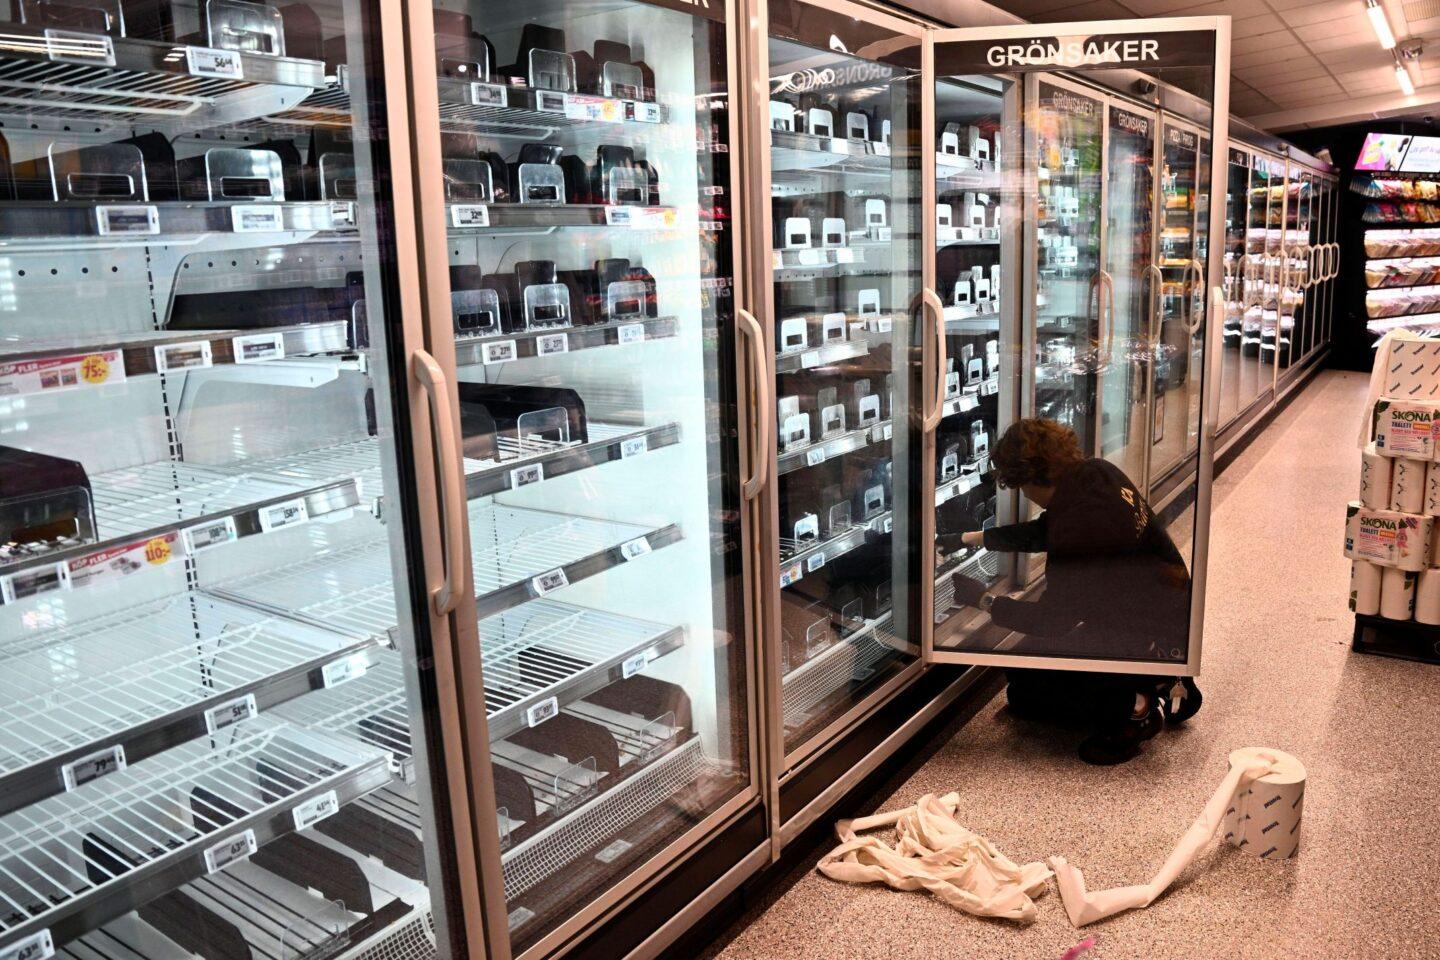
Ucierpiało, jak pisze BBC, około 40 sklepów sieci Delhaize w Belgii i Luksemburgu oraz kilkanaście marketów ICA i Coop w Szwecji. Do tego celem ataków stało się też 13 placówek handlowych SuperValu w Irlandii.
Przestępcy włamali się do sieci tych sklepów i rozmrozili lodówki. To oznaczało, że trzeba było wyrzucić jedzenie warte miliony euro. Przedstawiciele tylko jednego sklepu w belgijskiej Flandrii powiedzieli BBC, że wartość samego utraconego towaru to około 100 tys. euro. Do tego trzeba doliczyć koszt przestoju marketu oraz zamówienia nowego towaru.
Ofiarą cyberprzestępców padła też Estonia
Atak przeprowadzono także na estońskie sklepy. Jak tłumaczy Jann Mutso, szef firmy Kitman Coldtech, która zajmuje się regulacją temperatury w zamrażarkach, hakerzy podnieśli temperaturę urządzeń do 50 stopni Celsjusza.
Wyjaśnił jednak, że jego firma zareagowała w ciągu 10 minut od pierwszych zgłoszeń. Dzięki temu udało się uniknąć większych szkód. Jak tłumaczył też Jann Mutso, sieci handlowe w Estonii zaczęły przeglądać swoje zabezpieczenia i aktualizować sterowniki urządzeń chłodniczych.
Podobny atak wcześniej przeprowadzono we Francji
Zarówno belgijskie, jak i szwedzkie agencje zajmujące się ochroną przed cyberatakami zapewniają, że monitorują sprawę. Nie wiadomo jednak, kto przeprowadził atak. Nikt bowiem się do niego nie przyznał, nie zagroził kolejnymi uderzeniami ani nie przedstawił swoich żądań.
Wiadomo tylko, że to atak podobny do tego, który przeprowadzono we Francji kilka tygodni temu. Tam też przestępcy przejęli kontrolę nad lodówkami w wielu marketach i zmienili ich ustawienia. Było to możliwe, bo zaatakowane sklepy miały stare modele chłodziarek, dla których nie udostępniano już aktualizacji oprogramowania usuwających luki w zabezpieczeniach. Tam także nie ustalono sprawców i nikt nie przyznał się do ataku.
Źródło: PAP/BBC